
ספקי תשלום בוחנים יותר מדף התשלום: זהות היוצר, רישומי הסכמה, בקרות התוכן ואופן הטיפול בתלונות עשויים להשפיע על סיכון התשלומים.
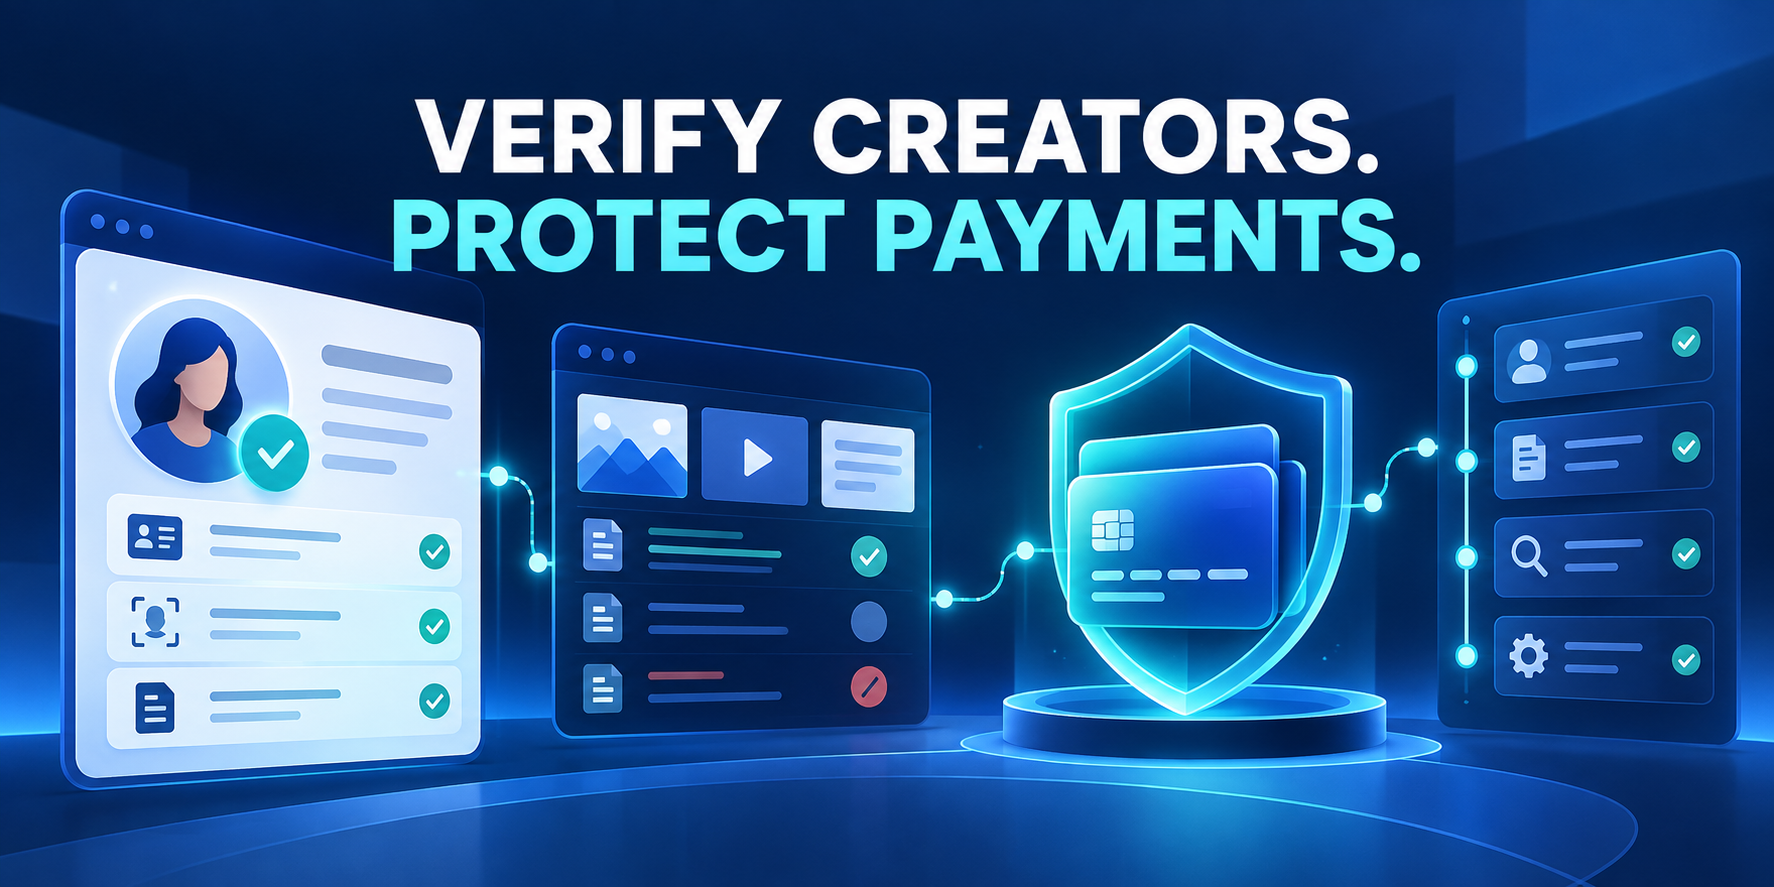
לפלטפורמה יכול להיות תהליך תשלום חלק, מספר מנויים פעילים וחיבור תקין לספק תשלומים, ובכל זאת הבנק הרוכש עשוי לשאול: מי רשאי להעלות תוכן, ואיך הפלטפורמה יודעת זאת?
בפלטפורמות של יוצרים ומנויים, סיכון התשלום קשור ליותר מהאדם שמשלם. הוא עשוי לכלול גם את היוצרים, את האנשים המופיעים בתוכן, את הטיפול בתלונות ואת הרשומות שמסבירות את החלטות הפלטפורמה.
לכן פלטפורמת אימות משתמשים יכולה להיות חלק מתוכנית רחבה יותר לניהול סיכוני סוחר. האימות אינו מבטיח אישור מצד בנק או ספק תשלומים, אך הוא יכול לעזור לפלטפורמה לבנות תהליך ברור יותר לקבלת החלטות.
מחלוקת על תשלום מופיעה בסוף מסע הלקוח, אך הסיכון יכול להתחיל מוקדם יותר. ייתכן שהפלטפורמה אישרה יוצר בלי לאמת את זהותו, פרסמה תוכן בלי לבדוק אותו או השאירה תלונה ללא מענה.
הפתרון אינו להחיל את אותה בדיקה על כל משתמש. חשוב לזהות היכן זהות שגויה, רישום הסכמה חסר או תוכן שלא נבדק עלולים ליצור חשיפה משפטית, כספית או תדמיתית.
בדיקת גיל לצופה ואימות יוצר הם בקרות קשורות, אך הם מקבלים החלטות שונות. בדיקת הצופה שואלת אם האדם עומד בתנאי הגישה. בדיקת היוצר יכולה לשאול מי בעל החשבון, האם הוא רשאי לקבל תשלומים, והאם אפשר לקשר את החשבון לאנשים שהופיעו בתוכן.
הצלחה בבדיקה אחת אינה מחליפה את האחרת. אישור שהצופה מעל גיל 18 אינו משלים אוטומטית אימות יוצר, KYC, בדיקת הסכמה או הערכת סיכון תשלומים.
החומרים העדכניים של Visa ו־Mastercard מסבירים מדוע שותפי תשלום עשויים לבדוק בקרות של יוצרים ותוכן. Visa מתארת בקרות מוגברות לסוחרי תוכן למבוגרים, כולל אימות גיל והסכמה, תהליכי דיווח ועמידה בדין החל.
כללי Mastercard משנת 2026 כוללים דרישות לעסקאות תוכן ושירותים למבוגרים, ובהן רישום הסוחר, אימות ספקי תוכן ואנשים המופיעים בתוכן, בדיקה לפני פרסום, טיפול בתלונות ומנגנון ערעור והסרה.
הכללים אינם אומרים שהחובות זהות בכל מדינה. הם מראים שיחסים עם ספק תשלום עשויים להסתמך על בקרות מתועדות, ולא רק על הצלחת העסקה.
יש להעריך פלטפורמת אימות KYC לפי ההחלטה שהיא תומכת בה. בדיקת מסמך יכולה לסייע באימות זהות וגיל של יוצר, אך אינה מוכיחה שכל קובץ חוקי או שכל אדם המופיע בו נתן הסכמה תקפה.
גם חשבון מאומת אינו מבטל בקרות גישה, סקירת תוכן, טיפול בתלונות או ניטור תשלומים. האימות הוא חלק ממערכת בקרות, והערך שלו תלוי באופן השימוש בתוצאה ובטיפול בכשל או בסתירה.
בחרו רמת אימות שמתאימה לסיכון ולתכונות התשלום.
תעדו אילו תכונות נפתחות ומתי נדרשת בדיקה נוספת.
אימות זהות אינו בודק את החוקיות של כל העלאה.
אנשים צריכים לדעת כיצד לדווח על תוכן לא חוקי או ללא הסכמה.
שמרו רק את המידע הדרוש, הגבילו גישה ותעדו מה נבדק ומתי.
הסכם השותפים של ProperUser מתאר שיתוף של סטטוס אימות, אישור גיל, סטטוס אימות עסקי כאשר רלוונטי, אישור התחברות וסטטוס אימות OTP. ההסכם מציין שמסמכי זהות גולמיים, נתונים ביומטריים, הקלטות וידאו, תבניות פנים וקבצים שהועלו אינם מועברים לפלטפורמות שותפות.
השיתוף דורש פעולה מפורשת של המשתמש, הרשאה שלו ותקשורת API מאומתת. הפלטפורמה המקבלת נשארת אחראית לפעילותה, לחובותיה ולבדיקות הנוספות שלה.
גישה של אימות זהות לפלטפורמות SaaS יכולה לעזור לצמצם שיתוף מסמכים מיותר, תוך שמירת האחריות לבקרות בידי הפלטפורמה.
ספקי תשלום עשויים לבחון פעילות עסקית, דפוסי עסקאות, מחלוקות, תלונות, בקרות תוכן ותגובות לאירועים. תוצאת אימות יכולה לחזק את הראיות סביב בעלות על חשבון, אך אינה מבטיחה אישור או מונעת כל הונאה.
המטרה היא להיות מסוגלים לענות: מי נבדק, מה הוכיחה התוצאה, איזו הרשאה נפתחה, מה קרה לאחר תלונה ומי יכול לעיין ברשומה.
לא. ספקי תשלום ורוכשים מפעילים כללים ותהליכי בדיקה משלהם.
לא. מדובר בהחלטות שונות הקשורות לזהות, גישה ותשלומים.
לא. עדיין נדרשות סקירה, תלונות, הסכמה ותהליכי הסרה.