
גישת האנונימיות הכפולה בצרפת מראה כיצד ניתן לאמת את גיל המשתמש תוך צמצום החשיפה המיותרת של זהותו ופעילותו המקוונת.
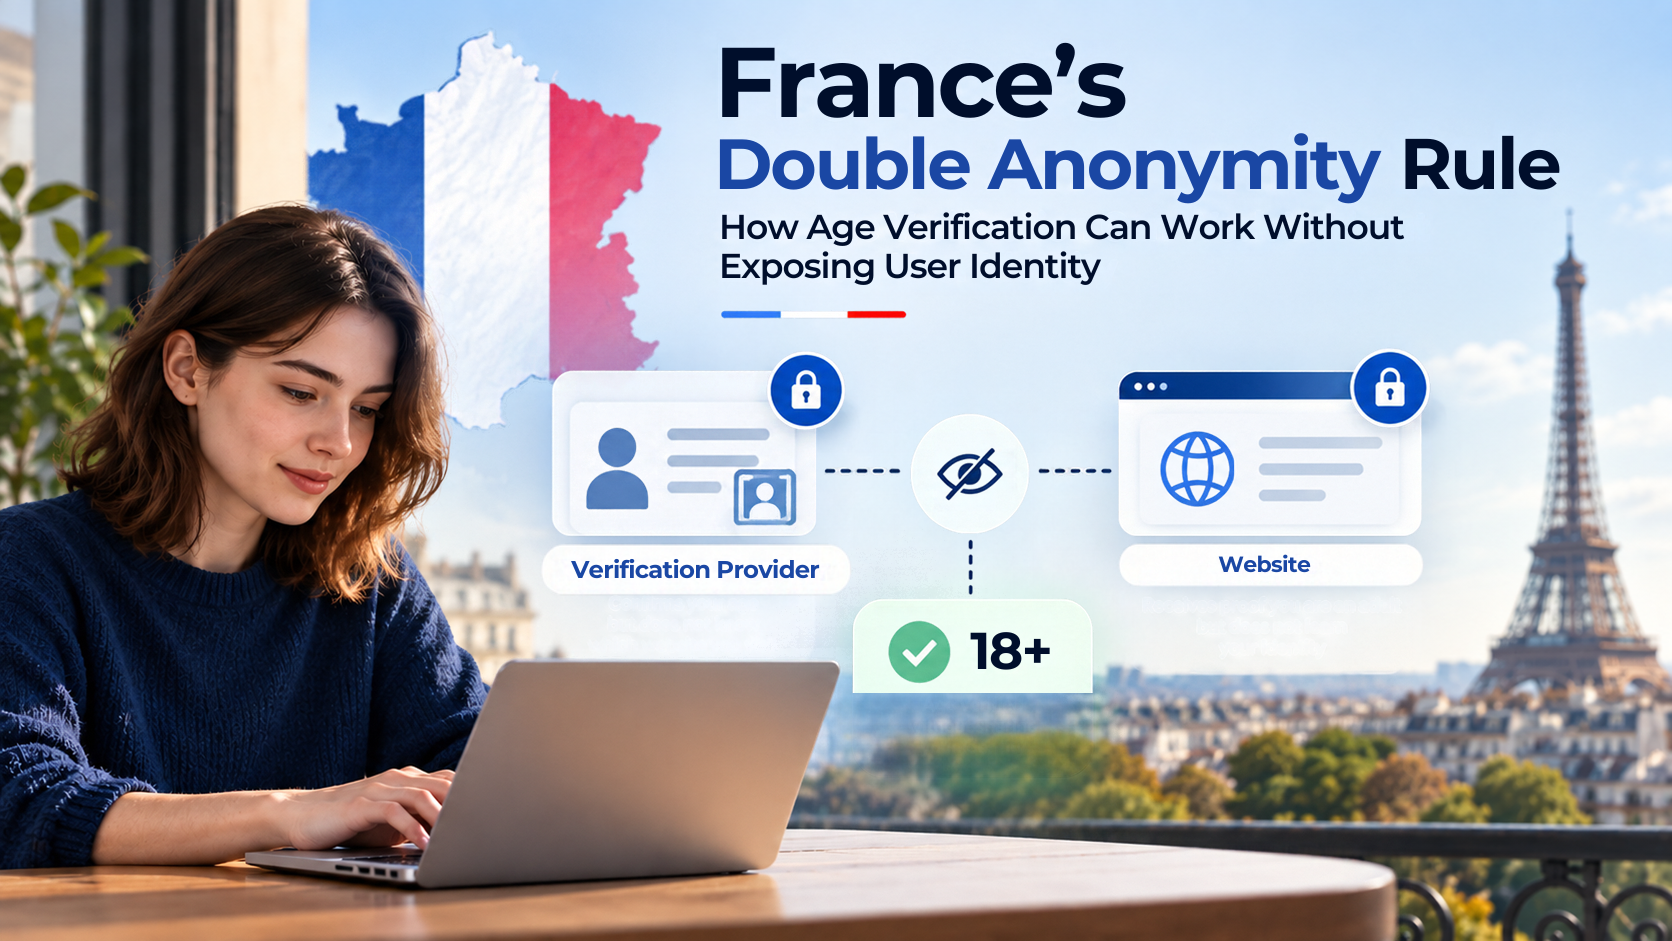
אימות גיל מעלה שאלה חשובה בנוגע לפרטיות.
אתר אינטרנט עשוי להזדקק לאישור שהמשתמש מבוגר מספיק כדי לגשת לתוכן המוגבל לפי גיל. אבל הוכחת גיל עלולה לדרוש שיתוף של מידע אישי שחושף בפני האתר הרבה יותר ממה שהוא באמת צריך לדעת.
אם השאלה היחידה היא האם המשתמש מעל גיל 18, האם האתר באמת צריך לדעת את שמו המלא? את תאריך הלידה המדויק שלו? לקבל עותק של תעודת הזהות שלו? והאם הגוף שמבצע את בדיקת הגיל צריך לדעת לאיזה אתר רגיש המשתמש מנסה לגשת?
צרפת אימצה גישה שנועדה להפריד בין סוגי המידע האלה: אנונימיות כפולה.
הגישה היא חלק ממסגרת אימות הגיל בצרפת עבור שירותים מסוימים המספקים גישה לתוכן פורנוגרפי. במסגרת שקבעה רשות הרגולציה הצרפתית לתקשורת אורקולית ודיגיטלית (Arcom), שירותים הנכללים בה נדרשים לעמוד בדרישות מסוימות לאימות גיל המשתמשים, לצד אמצעי הגנה על הפרטיות הנוגעים לאופן שבו נתוני הגיל מאומתים ומשותפים.
עבור חברות העוסקות ב-אימות זהות דיגיטלי, המודל הצרפתי מציג עיקרון חשוב: מערכת אימות לא תמיד צריכה לחשוף את זהותו המלאה של אדם כדי להוכיח שהוא עומד בדרישה מסוימת.
המונח אולי נשמע טכני, אבל הרעיון הבסיסי פשוט למדי.
נניח שאתר צריך לוודא שמבקר הוא בגיר.
האתר זקוק לתשובה לשאלה אחת: האם האדם הזה מבוגר מספיק כדי לגשת לשירות?
הוא לא בהכרח צריך לדעת מיהו אותו אדם.
גישת האנונימיות הכפולה בצרפת נועדה לשמור על הפרדה בין שני סוגי המידע האלה.
לפי המודל שתיארה רשות הגנת המידע הצרפתית (CNIL), האתר מקבל הוכחה לכך שהמשתמש בגיר מבלי לדעת את זהותו. במקביל, הגוף המעורב בהוכחת גילו של המשתמש לא אמור להיות מסוגל לדעת לאיזה אתר מוגן המשתמש ניגש.
כך, אף אחד מהצדדים אינו מקבל את התמונה המלאה.
ההפרדה הזו היא שמבדילה את הגישה מהמצב שבו משתמשים פשוט מעלים מסמך מזהה ישירות לכל אתר המוגבל לפי גיל שבו הם מבקרים.
העלאת מסמך מזהה עשויה להיראות כמו הדרך הפשוטה ביותר להוכיח גיל, אבל מסמך כזה מכיל בדרך כלל הרבה יותר מידע ממה שנדרש לבדיקת גיל.
בהתאם לסוג המסמך, הוא עשוי לחשוף את שמו המלא של האדם, תמונתו, תאריך הלידה המדויק שלו, מספר המסמך, אזרחות ופרטים אישיים נוספים.
לעומת זאת, ייתכן שהאתר צריך לדעת רק אם המשתמש עבר סף גיל מסוים.
יש הבדל משמעותי בין קבלת פרופיל זהות מלא לבין קבלת אישור פשוט שהמשתמש מעל גיל 18.
כאשר החלטת הגישה מבוססת על גיל בלבד, אישור כזה עשוי להספיק.
כאן נכנס לתמונה אימות המבוסס על מאפיינים. במקום לשתף את זהותו המלאה של אדם, ניתן לתכנן מערכת שמוכיחה עובדה מסוימת לגביו.
גיל הוא דוגמה אחת. במקרים אחרים, המידע הנדרש יכול להיות מקום מגורים או מאפיין אחר הקשור לזכאות.
כך השירות מקבל את המידע הדרוש לקבלת ההחלטה, מבלי לקבל באופן אוטומטי את כל הנתונים ששימשו להוכחתו.
קל יותר להבין אנונימיות כפולה כאשר מתייחסים לאימות כאל סדרה של פעולות נפרדות ולא כאל בדיקת זהות אחת גדולה.
ראשית, המשתמש זקוק לדרך להוכיח שהוא עומד בסף הגיל הנדרש. בהתאם למערכת, התהליך יכול לכלול ספק של הוכחת גיל או שיטת אימות מאושרת אחרת.
לאחר מכן ניתן להפיק הוכחת גיל.
החלק החשוב הוא מה קורה לאחר האימות.
האתר שמחליט אם לאפשר גישה לא בהכרח זקוק למידע האישי ששימש לקביעת גילו של המשתמש. הוא זקוק להוכחה אמינה לכך שדרישת הגיל התקיימה.
במקביל, יש לתכנן את המערכת כך שהגורם שמפיק או מאמת את הוכחת הגיל לא יוכל לקשר בין זהות המשתמש לבין השירות המוגן הספציפי שאליו הוא ניגש.
לכן המסגרת הצרפתית אינה עוסקת רק בשאלה האם מתבצעת בדיקת גיל, אלא גם באופן שבו מידע עובר בין הצדדים השונים המשתתפים בתהליך.
CNIL בחנה גם גישות טכנולוגיות לשמירה על פרטיות שיכולות לתמוך בהפרדה הזאת. אופן היישום יכול להשתנות ממערכת למערכת, אבל העיקרון נשאר זהה: כל צד צריך לקבל רק את המידע הדרוש לו כדי לבצע את תפקידו.
חשוב שלא לצמצם את המסגרת הצרפתית לטענה שכל בדיקת גיל חייבת לפעול בדיוק באותה דרך.
המסגרת קובעת דרישות פרטיות למערכות אימות גיל, ובמקביל מחייבת את השירותים הרלוונטיים להציע לפחות שיטה אחת המספקת את ההגנות המחמירות יותר המזוהות עם אנונימיות כפולה.
ההבחנה הזו חשובה משום שניתן לבצע אימות גיל באמצעות טכנולוגיות וספקים שונים.
לכן המטרה אינה רק לבחור טכנולוגיית אימות מסוימת. יש גם לקבוע גבולות ברורים לגבי המידע שניתן להעביר בין המשתמש, תהליך האימות והאתר.
מבחינת המשתמש, המשמעות היא האפשרות להוכיח שהוא עומד בדרישת הגיל מבלי לחשוף באופן אוטומטי את זהותו המלאה בפני האתר שאליו הוא מבקש להיכנס.
חשבו מה קורה כאשר אדם מעלה מסמך מזהה ישירות לאתר המוגבל לפי גיל.
במצב כזה, האתר עשוי לעבד שני סוגים של מידע רגיש בו-זמנית: מיהו האדם ובאיזה שירות הוא משתמש.
אם משתמשים חוזרים על אותו תהליך במספר אתרים, נתוני זהות או עותקים של מסמכים אישיים עלולים להיות מעובדים בידי מספר ארגונים שונים.
הפרדה בין האימות לבין החלטת הגישה יכולה לצמצם את החשיפה הזו.
גישה זו משקפת גם את עקרון צמצום הנתונים של ה-GDPR, שלפיו מידע אישי צריך להיות הולם, רלוונטי ומוגבל למה שנדרש לצורך שלשמו הוא מעובד.
עם זאת, אין לראות באנונימיות כפולה דרישה כללית של ה-GDPR. הגישה הצרפתית מדגימה כיצד עקרונות של צמצום נתונים יכולים להשפיע על האופן שבו מתכננים מערכת לאימות גיל.
היא גם מציעה עיקרון שימושי לתכנון פלטפורמת אימות זהות בגישה המעמידה את הפרטיות במרכז.
אימות אינו מחייב שכל שירות המשתתף בתהליך יקבל את אותו מידע אישי. סוג המידע שמקבל כל שירות יכול להיקבע לפי מה שהוא באמת צריך להוכיח.
גיל וזהות קשורים זה לזה, אבל הם אינם אותו דבר.
אם שירות צריך לדעת רק האם אדם עבר גיל מסוים, זיהוי מלא שלו עלול לחשוף מידע שאינו נחוץ לקבלת החלטת הגישה.
במקרה כזה, גם השאלה שהפלטפורמה צריכה לשאול משתנה.
במקום לשאול: "מי אתה?", ייתכן שהשאלה הרלוונטית היא פשוט: "האם אתה יכול להוכיח שאתה עומד בדרישת הגיל?"
להבחנה הזאת יש משמעות משום שכל פרט אישי נוסף שנאסף הופך לנתון שצריך לטפל בו, להגן עליו ולנהל אותו בצורה מתאימה.
אם הפלטפורמה אינה זקוקה לזהותו המלאה של אדם כדי לקבל החלטה, איסוף של פחות מידע יכול לצמצם חשיפה מיותרת ועדיין לאפשר לבצע את בדיקת הגיל.
הביטוי אימות זהות מאובטח ללא חשיפת נתונים אינו אומר שמידע אישי לעולם אינו מעובד.
ייתכן שספק האימות עדיין יצטרך מידע מסוים על המשתמש כדי לקבוע באופן אמין שהוא עומד בסף הגיל הנדרש.
ההבדל הוא במה שקורה למידע הזה לאחר מכן.
המידע האישי ששימש במהלך האימות אינו חייב לעבור באופן אוטומטי לאתר שמסתמך על תוצאת הבדיקה. במקום זאת, האתר יכול לקבל הוכחה למאפיין הנדרש בלי לקבל את פרטי הזהות ששימשו ליצירת ההוכחה.
זוהי הבחנה חשובה.
אימות השומר על פרטיות אינו מבוסס על ההנחה שמידע אישי אינו קיים. המטרה היא לשלוט לאן המידע עובר, מה כל צד יכול לראות והאם המידע שמשותף אכן נחוץ.
למסגרת האנונימיות הכפולה בצרפת יש הקשר רגולטורי מוגדר. היא חלה על שירותים הנכללים בדרישות הצרפתיות לאימות גיל הנוגעות לתוכן פורנוגרפי, ואין להציג אותה ככלל אוניברסלי החל על כל אתר אינטרנט, זירת מסחר דיגיטלית או פלטפורמת SaaS.
עם זאת, עקרון התכנון שמאחוריה רלוונטי גם בהקשרים רחבים יותר.
לפני שבונים תהליך אימות, פלטפורמה יכולה להתחיל בשאלה פשוטה: מה אנחנו באמת צריכים להוכיח לגבי המשתמש הזה?
במקרים מסוימים יהיה צורך בזהות מלאה ומאומתת. במקרים אחרים, הפלטפורמה עשויה להזדקק רק להוכחה של מאפיין מסוים.
לאחר שהצורך הזה ברור, אפשר לשאול שאלה נוספת: כמה מהמידע ששימש בתהליך האימות באמת צריך להגיע לשירות שמקבל את ההחלטה הסופית?
אם אתר זקוק רק להוכחה שהמשתמש עומד בסף הגיל הנדרש, ייתכן שאין צורך שהוא יקבל את מסמך הזהות המלא של המשתמש כחלק מהחלטת הגישה.
דרך החשיבה הזאת מעודדת פלטפורמות להתייחס לאימות כתהליך שנועד להוכיח עובדות מסוימות, במקום לאסוף באופן אוטומטי את כמות המידע הגדולה ביותר האפשרית.
במשך שנים, הוכחת פרט מסוים על עצמך באינטרנט הייתה כרוכה לעיתים קרובות במסירת מידע אישי.
צריכים להוכיח גיל? מוסרים תאריך לידה. נדרשת הוכחה חזקה יותר? מעלים מסמך מזהה.
גישת האנונימיות הכפולה בצרפת מתחילה משאלה אחרת: מהו המידע המינימלי שנדרש כדי לקבל את ההחלטה?
באימות גיל, התשובה יכולה להיות הוכחה לכך שהאדם עומד בסף הגיל הנדרש, מבלי למסור לאתר את שמו, את תאריך הלידה המדויק שלו או את פרטי מסמך הזהות שלו.
הגישה הזאת אינה מבטלת את האימות. היא משנה את כמות המידע שתהליך האימות צריך לחשוף.
עבור פלטפורמות דיגיטליות שמתכננות מערכות לאימות זהות וגיל, זהו הלקח הרחב יותר שניתן לקחת מהגישה הצרפתית: להוכיח את העובדה הנדרשת, לצמצם חשיפה מיותרת של מידע ולהימנע מחיבור בין זהותו של אדם לבין פעילותו המקוונת כאשר החיבור הזה אינו נחוץ.