
كيف يمكن لإثباتات العمر القابلة لإعادة الاستخدام تقليل جمع الوثائق المتكرر مع إبقاء قرارات المنصة محددة وقابلة للمساءلة.
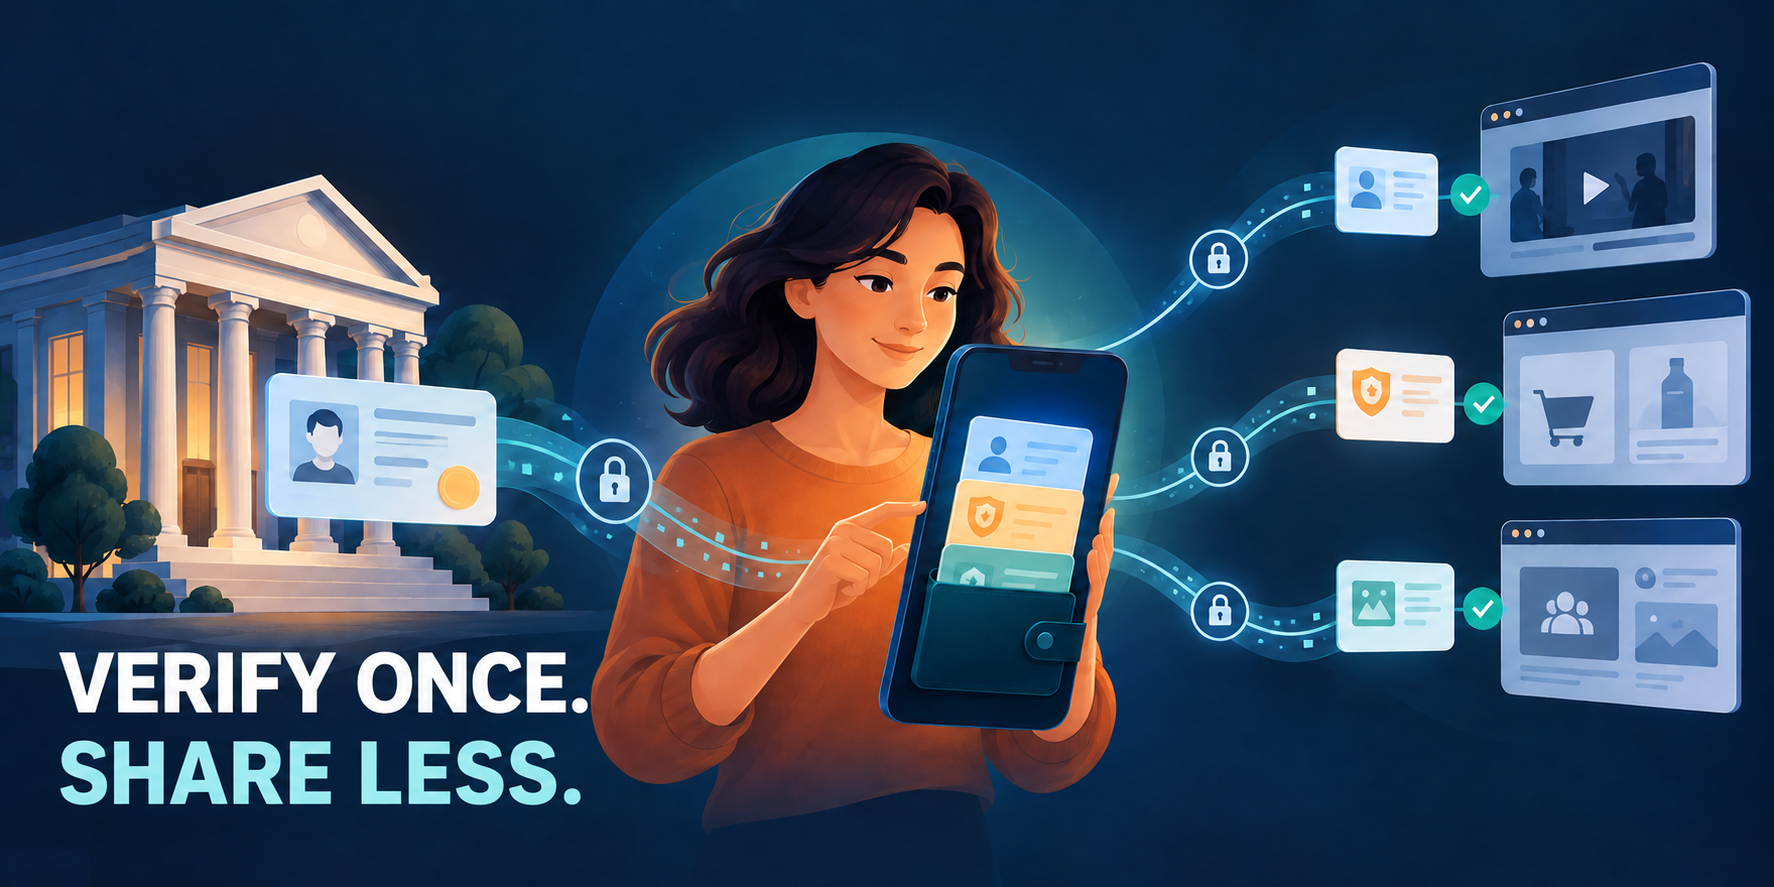
تواجه المنصة التي تقيّد الوصول حسب العمر مشكلة متكررة: فهي تحتاج إلى معرفة ما إذا كان الشخص يستوفي حدًا عمريًا معينًا، لكنها لا تحتاج بالضرورة إلى نسخة جديدة من وثيقة هويته في كل مرة يزور فيها خدمة أخرى.
هذه هي الفكرة وراء الهوية الرقمية المحمولة. يتحقق مُصدر موثوق من إحدى السمات، ويحتفظ المستخدم بالاعتماد الناتج أو يتحكم فيه، ثم تتلقى المنصة إثباتًا محدودًا عندما تحتاج إلى اتخاذ قرار بشأن الوصول. قد يقلل هذا النموذج من جمع الوثائق المتكرر، لكنه لا يلغي مسؤولية المنصة عن تحديد الأدلة التي تقبلها.
لذلك فالسؤال المفيد ليس: «هل يمكن لهذا الاعتماد أن يحل محل التحقق؟» بل: «ماذا يثبت هذا الإثبات تحديدًا، ومن أصدره، وما القرار الذي يحق لخدمتنا اتخاذه بناءً عليه؟»
يصف نموذج بيانات الاعتمادات القابلة للتحقق من W3C نموذجًا من ثلاثة أطراف: مُصدر يقدّم ادعاءً، وحامل يحتفظ به أو يقدمه، ومتحقق يفحصه. ويمكن لإثبات العمر أن يوضح أن الحامل تجاوز حدًا عمريًا معينًا من دون كشف تاريخ الميلاد الكامل أو نسخة من وثيقة الهوية.
هذا الفرق مهم. يستطيع المتحقق التأكد من أن العرض أصيل وحديث بما يكفي لسياساته، مع استلام السمة المطلوبة للمعاملة فقط. وقد يكون الاعتماد مقروءًا آليًا ومقاومًا للتلاعب، لكن كلمة «قابل للتحقق» لا تعني أن كل متحقق يثق بكل مُصدر أو يقبل كل ادعاء. فالمنصة المستقبلة ما زالت تقيّم المُصدر والإثبات والموضوع وقواعدها الخاصة.
يجمع طلب الوثائق في كل منصة بين الاحتكاك للمستخدم وزيادة كمية المعلومات الحساسة التي يجب على كل منصة إدارتها. ويمكن لنتيجة قابلة لإعادة الاستخدام أن تختصر المسار لشخص أتم فحصًا مناسبًا في مكان آخر.
لنفترض مثلًا أن مستخدمًا تحقق من تجاوزه سن 18 لدى مُصدر معتمد. عند فتحه منصة لمحتوى للبالغين، يمكن للمنصة طلب إثبات للحد العمري المطلوب. يراجع المستخدم الطلب ويوافق على المشاركة، وتتلقى المنصة إجابة عن سؤال الوصول بدلًا من استلام رقم جواز السفر أو العنوان أو تاريخ الميلاد الكامل تلقائيًا.
هذا استخدام عملي لـ التحقق من الهوية الرقمية: تستخدم المنصة نتيجة موثوقة لاتخاذ قرار محدد، مع إبقاء النتيجة أضيق من سجل الهوية الأصلي.
القيمة ليست في السرعة وحدها. فعدد أقل من نسخ الوثائق قد يعني أماكن أقل يمكن أن يحدث فيها تسرب أو وصول داخلي غير ضروري. كما يجعل تقليل البيانات شرح المنصة للمستخدم أوضح: ما الذي تحتاجه للقرار ولماذا.
قابلية النقل لا تجعل الإثبات تصريحًا عالميًا بالمرور. قبل قبوله، ينبغي للمنصة تحديد خمس سياسات على الأقل.
من المسموح له بإصدار الإثبات، وكيف تتحقق المنصة من أن المُصدر حقيقي؟ تساعد التوقيعات المشفرة في كشف التلاعب، لكنها لا تجيب عن مدى ملاءمة عملية المُصدر لمخاطر المنصة واختصاصها القضائي.
هل يقول الإثبات «فوق 18»، أم يقدم نطاقًا عمريًا، أم يكشف تاريخ الميلاد؟ ينبغي للمنصة طلب أصغر سمة تجيب عن سؤال الوصول. فنتيجة العمر لا تثبت تلقائيًا الهوية القانونية أو الإقامة أو الأهلية لمنتج مالي.
متى صدرت النتيجة؟ وهل يمكن إلغاؤها أو تعليقها؟ هل تحتاج المنصة إلى نتيجة حديثة لإجراء عالي المخاطر، أم أن فترة صلاحية أطول مناسبة لحاجز محتوى منخفض المخاطر؟
كيف تعرف المنصة أن الشخص الذي يقدم الإثبات هو صاحب الحساب، وأن العرض نفسه لم يُنسخ أو يُعاد استخدامه؟ التحقق من العمر ومصادقة الحساب يجيبان عن سؤالين مختلفين، وقد تحتاج المنصة إلى كليهما.
ما الذي تسجله المنصة عن القرار؟ يمكن لسجل تدقيق مفيد توثيق إصدار السياسة والمُصدر والوقت والسمة المطلوبة والنتيجة من دون الاحتفاظ بوثيقة الهوية الأصلية. وينبغي إخبار المستخدم بما يُطلب ومن يستلمه ومدة الاحتفاظ بسجل القرار.
هذه الفحوص هي ما يميز إثباتًا محمولًا يدعم سياسة وصول واضحة عن اعتماد يُجمع لمجرد أنه متاح.
يمكن للهوية المحمولة أن تدعم منصة تحقق من الهوية تضع الخصوصية أولاً، لكن التسمية وحدها لا تضمن الخصوصية. فقد تنشئ المنصة ملفًا تفصيليًا إذا سجلت كل طلب أو ربطت العروض بين الخدمات أو طلبت سمات أكثر مما تحتاج.
يبدأ التصميم الجيد بتحديد الغرض. قد تحتاج منصة محتوى إلى نتيجة «فوق 18» فقط، بينما قد تحتاج سوق إلكترونية إلى سمة هوية أو سمة تجارية مختلفة. يجب أن يطابق الطلب القرار، وأن يرى المستخدم الجهة الطالبة قبل المشاركة.
توضح أعمال الهوية الرقمية الأوروبية الحالية هذا الاتجاه. تصف المفوضية الأوروبية محافظ يمكنها حفظ وثائق رقمية وعرضها أمام خدمات عامة وخاصة، بينما تشرح إرشادات التحقق من العمر استخدام اعتماد موثوق لإنشاء إثبات لحد عمري. هذه المبادرات تتطور ضمن أطر قانونية وتقنية محددة؛ ولا تعني أن كل خدمة تقبل كل محفظة أو أن نتيجة واحدة تفي بكل قاعدة.
كما أن سؤال حماية البيانات أوسع من تخزين الوثائق. ينبغي للمنصة النظر في الربط بين الاستخدامات، وفترات الاحتفاظ، وضوابط الوصول، ومعالجة الأخطاء، وما يحدث عندما يرفض المستخدم الطلب. إن صغر حزمة البيانات مفيد، لكنه يجب أن يكون جزءًا من حوكمة متناسبة.
يمكن للإثباتات القابلة لإعادة الاستخدام تقليل رفع الوثائق المتكرر ودعم التحقق الآمن من الهوية دون كشف البيانات عندما تتلقى المنصة النتيجة اللازمة لقرارها فقط. لكنها لا تلغي الحاجة إلى فهم طريقة التحقق الأصلية أو موثوقية المُصدر أو التزامات المنصة نفسها.
كما أنها لا تلغي مسارات الاسترداد والاستثناء. فقد يفقد المستخدم الوصول إلى محفظة، أو تنتهي صلاحية الاعتماد، أو يواجه خدمة لا تتعرف بعد على المُصدر. ويشرح المسار المسؤول البديل المتاح بدل تحويل العطل التقني إلى رفض غير مفهوم.
بالنسبة إلى ProperUser، يتمثل السؤال العملي في كيفية طلب المنصة نتيجة موثوقة وإدارتها مع إبقاء المستخدم متحكمًا في المشاركة. وتصف المواد العامة لـ ProperUser طلب معلومات موثوقة مثل الهوية والعمر والموقع. ومع ذلك، ينبغي للفرق تقييم مسار العمل المدعوم والأدلة والاحتفاظ واللغات المطلوبة لخدمتها قبل اتخاذ قرار متعلق بالامتثال أو الأمان.
قبل اعتماد إثبات محمول للعمر، اطرحوا الأسئلة التالية:
تبقي هذه الأسئلة قابلية النقل مرتبطة بقرار منتج ومخاطر فعليين، وتمنع التعامل مع تنسيق اعتماد جديد كأنه بديل عن السياسة.
تكون الهوية الرقمية المحمولة أكثر فائدة عندما تجعل إثباتًا محدودًا قابلًا لإعادة الاستخدام ضمن شروط واضحة. تحصل المنصة على إجابة يمكنها تقييمها، ويشارك المستخدم أقل من سجل هوية كامل، ويبقى المُصدر مسؤولًا عن الادعاء الذي قدمه.
وسيعتمد هذا المستقبل على قوائم الثقة والتنسيقات القابلة للتشغيل البيني وتحكم المستخدم والحدود الصادقة. وستكون المنصات التي تحدد سؤال الوصول أولًا أقدر على استخدام الإثباتات القابلة لإعادة الاستخدام بمسؤولية مع تطور المنظومة.