
כיצד הוכחות גיל הניתנות לשימוש חוזר מצמצמות איסוף חוזר של מסמכים, תוך שמירה על החלטות פלטפורמה מוגדרות וניתנות לבקרה.
לפלטפורמה שמגבילה גישה לפי גיל יש בעיה חוזרת: היא צריכה לדעת אם אדם עומד בסף גיל מסוים, אך אינה צריכה בהכרח לקבל עותק חדש של מסמך הזהות שלו בכל פעם שהוא מבקר בשירות אחר.
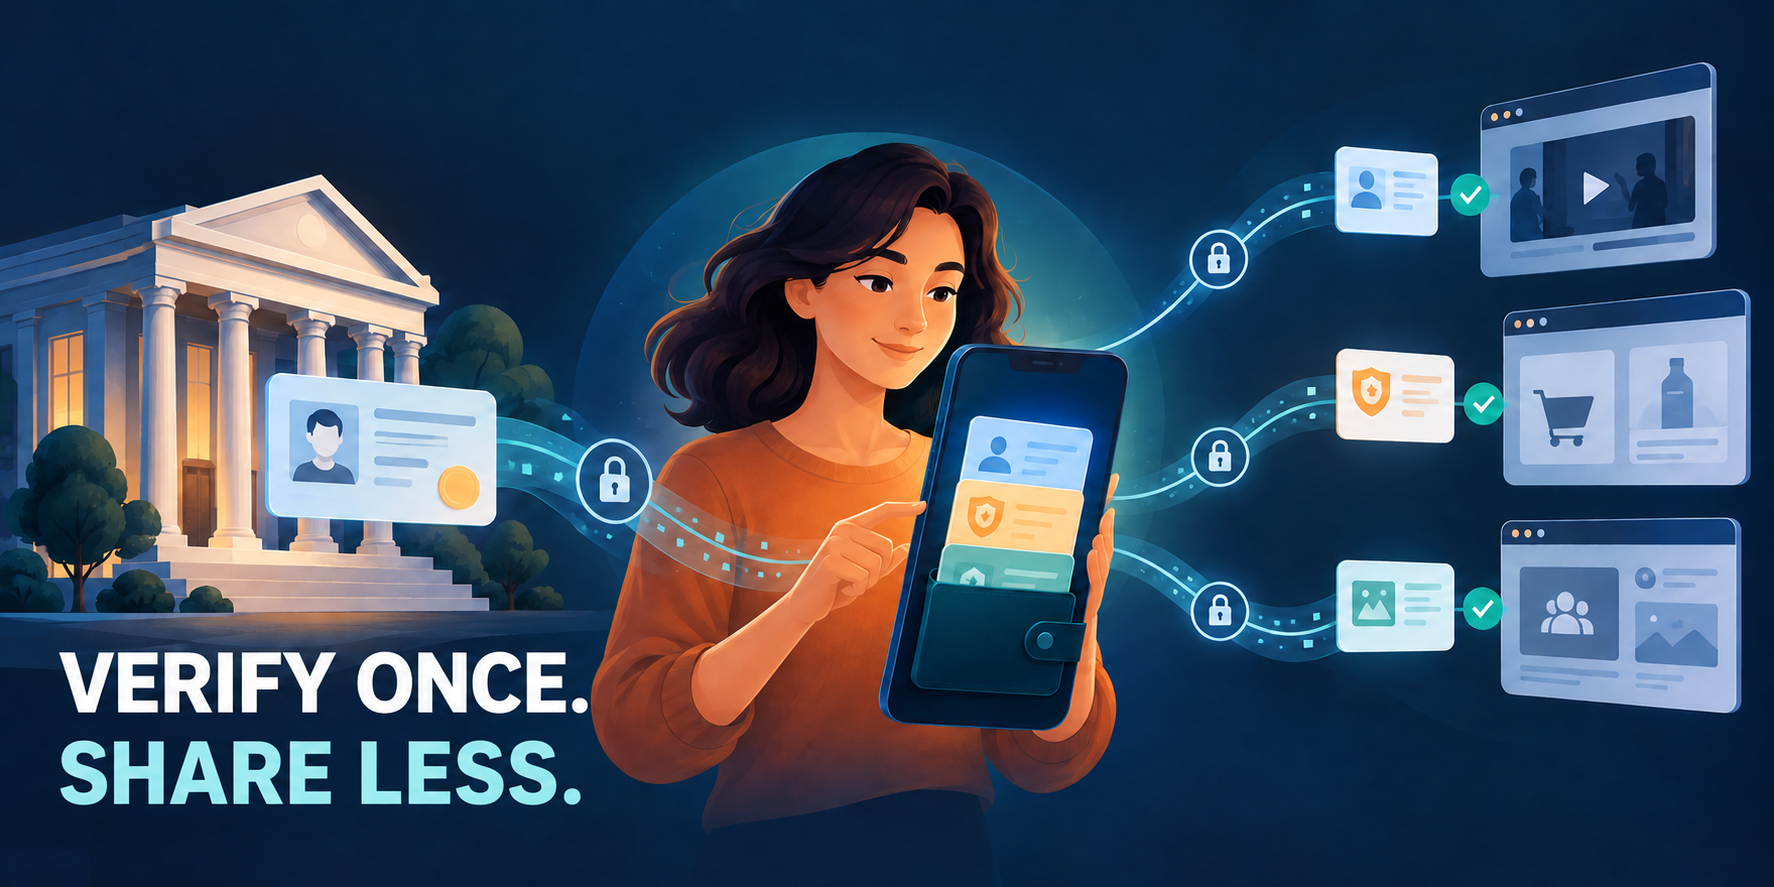
זו ההבטחה של זהות דיגיטלית ניידת. מנפיק מהימן מאמת מאפיין, המשתמש שומר את האישור או שולט בו, והפלטפורמה מקבלת הוכחה מוגבלת כאשר היא צריכה לקבל החלטת גישה. המודל עשוי לצמצם איסוף חוזר של מסמכים, אך הוא אינו פוטר את הפלטפורמה מהאחריות להחליט אילו ראיות היא מקבלת.
לכן השאלה המועילה אינה «האם האישור הזה יכול להחליף אימות?», אלא «מה בדיוק ההוכחה קובעת, מי הנפיק אותה, ואיזו החלטה השירות שלנו רשאי לקבל על סמך זה?»
מודל הנתונים של W3C לאישורים ניתנים לאימות מתאר מודל של שלושה צדדים: מנפיק שמצהיר טענה, מחזיק ששומר או מציג אותה, ומאמת שבודק אותה. הוכחת גיל יכולה לציין שהמחזיק עבר סף גיל מסוים בלי לחשוף תאריך לידה מלא או עותק של מסמך זהות.
ההבחנה הזו חשובה. המאמת יכול לבדוק שההצגה אותנטית ועדכנית מספיק למדיניות שלו, ובמקביל לקבל רק את המאפיין הדרוש לעסקה. האישור יכול להיות קריא למכונה ועמיד בפני שינוי, אך «ניתן לאימות» אינו אומר שכל מאמת חייב לסמוך על כל מנפיק או לקבל כל טענה. הפלטפורמה המקבלת עדיין מעריכה את המנפיק, את ההוכחה, את הנושא ואת הכללים שלה.
איסוף מסמכים מחדש בכל פלטפורמה יוצר חיכוך למשתמש ומגדיל את כמות המידע הרגיש שכל פלטפורמה צריכה לנהל. תוצאה לשימוש חוזר יכולה לקצר את התהליך עבור אדם שכבר השלים בדיקה מתאימה במקום אחר.
לדוגמה, נניח שמשתמש הוכיח שהוא מעל גיל 18 אצל מנפיק מאושר. כאשר הוא פותח פלטפורמה לתוכן למבוגרים, הפלטפורמה יכולה לבקש הוכחה לסף הרלוונטי. המשתמש בוחן את הבקשה ומסכים לשתף, והפלטפורמה מקבלת תשובה לשאלת הגישה שלה במקום לקבל אוטומטית את מספר הדרכון, הכתובת או תאריך הלידה המלא.
זהו שימוש מעשי באימות זהות דיגיטלית: הפלטפורמה משתמשת בתוצאה מאומתת כדי לקבל החלטה מוגדרת, ומשאירה את התוצאה מצומצמת יותר מרשומת הזהות המקורית.
הערך אינו רק במהירות. פחות עותקים של מסמכים עשויים להיות פחות מקומות שבהם עלולה להתרחש דליפה או גישה פנימית מיותרת. צמצום נתונים גם מאפשר לפלטפורמה להסביר למשתמש בצורה ברורה יותר מה היא צריכה לצורך ההחלטה ומדוע.
ניידות אינה הופכת הוכחה לאישור אוניברסלי. לפני קבלתה, הפלטפורמה צריכה להגדיר לפחות חמש מדיניות.
מי רשאי להנפיק את ההוכחה, וכיצד הפלטפורמה מוודאת שהמנפיק אמיתי? חתימה קריפטוגרפית מסייעת לזהות שינוי, אך אינה עונה אם תהליך המנפיק מתאים לסיכון ולתחום השיפוט של הפלטפורמה.
האם ההוכחה אומרת «מעל 18», מספקת טווח גילאים או חושפת תאריך לידה? הפלטפורמה צריכה לבקש את המאפיין המצומצם ביותר שעונה על שאלת הגישה. תוצאת גיל אינה מוכיחה אוטומטית זהות משפטית, מקום מגורים או זכאות למוצר פיננסי.
מתי הונפקה התוצאה? האם אפשר לבטל או להשעות אותה? האם פעולה בסיכון גבוה דורשת תוצאה עדכנית, או שתקופת תוקף ארוכה יותר מתאימה לשער תוכן בסיכון נמוך?
כיצד הפלטפורמה יודעת שהאדם שמציג את ההוכחה הוא בעל החשבון, ושאותה הצגה לא הועתקה או הופעלה מחדש? אימות גיל ואימות חשבון עונים על שאלות שונות, וייתכן שהפלטפורמה תצטרך את שניהם.
מה הפלטפורמה מתעדת לגבי ההחלטה? יומן ביקורת שימושי יכול לתעד את גרסת המדיניות, המנפיק, הזמן, המאפיין שהתבקש והתוצאה בלי לשמור את מסמך הזהות המקורי. יש להודיע למשתמש מה התבקש, מי מקבל אותו וכמה זמן נשמר רישום ההחלטה.
בדיקות אלה מבדילות בין הוכחה ניידת שתומכת במדיניות גישה ברורה לבין אישור שנאסף רק מפני שהוא זמין.
זהות ניידת יכולה לתמוך בפלטפורמת אימות זהות ששמה פרטיות במרכז, אך התווית לבדה אינה מבטיחה פרטיות. פלטפורמה עדיין יכולה ליצור פרופיל מפורט אם היא מתעדת כל בקשה, מקשרת הצגות בין שירותים או מבקשת יותר מאפיינים מהנדרש.
עיצוב טוב מתחיל בהגבלת מטרה. פלטפורמת תוכן עשויה להזדקק רק לתוצאה «מעל 18», בעוד ששוק מקוון עשוי להזדקק למאפיין זהות או עסקי אחר. הבקשה צריכה להתאים להחלטה, והמשתמש צריך לראות מי מבקש את המידע לפני השיתוף.
העבודה האירופית הנוכחית בתחום הזהות הדיגיטלית מדגימה את הכיוון. הנציבות האירופית מתארת ארנקים שיכולים להחזיק ולהציג מסמכים דיגיטליים מול שירותים ציבוריים ופרטיים, והנחיות אימות גיל מתארות שימוש באישור מהימן ליצירת הוכחה לסף גיל. יוזמות אלה מתפתחות במסגרת משפטית וטכנולוגית מסוימת; הן אינן אומרות שכל שירות מקבל כל ארנק או שתוצאה אחת מספיקה לכל כלל.
שאלת הגנת המידע רחבה יותר מאחסון מסמכים. הפלטפורמה צריכה להביא בחשבון קישור בין שימושים, שמירה, בקרות גישה, טיפול בשגיאות ומה קורה כשהמשתמש דוחה בקשה. חבילת נתונים קטנה יותר מועילה, אך היא צריכה להיות חלק מממשל מידתי.
הוכחות לשימוש חוזר יכולות לצמצם העלאה חוזרת של מסמכים ולתמוך באימות זהות מאובטח ללא חשיפת נתונים כאשר הפלטפורמה מקבלת רק את התוצאה הדרושה להחלטה. הן אינן מבטלות את הצורך להבין את שיטת האימות המקורית, את אמינות המנפיק ואת חובות הפלטפורמה.
הן גם אינן מבטלות מסלולי התאוששות וחריגים. משתמש עלול לאבד גישה לארנק, להשתמש באישור שפג תוקפו או להיתקל בשירות שעדיין אינו מזהה את המנפיק. תהליך אחראי מסביר מה החלופה במקום להפוך כשל טכני לדחייה בלתי מוסברת.
עבור ProperUser, השאלה המעשית היא כיצד פלטפורמה מבקשת ומנהלת תוצאה מאומתת תוך השארת השליטה בשיתוף בידי המשתמש. החומרים הציבוריים של ProperUser מתארים בקשות למידע מאומת כגון זהות, גיל ומיקום. צוותים עדיין צריכים לאשר את התהליך הנתמך, הראיות, השמירה והשפות הדרושות לשירות שלהם לפני קבלת החלטת תאימות או אבטחה.
לפני אימוץ הוכחת גיל ניידת, שאלו:
השאלות האלה מחברות את הניידות להחלטת מוצר וסיכון אמיתית ומונעות התייחסות לפורמט אישור חדש כתחליף למדיניות.
זהות דיגיטלית ניידת שימושית ביותר כאשר היא הופכת הוכחה מצומצמת לשימוש חוזר בתנאים ברורים. הפלטפורמה מקבלת תשובה שהיא יכולה להעריך, המשתמש משתף פחות מרשומת זהות מלאה, והמנפיק נשאר אחראי לטענה שהציג.
העתיד הזה תלוי ברשימות אמון, בפורמטים הדדיים, בשליטת המשתמש ובגבולות כנים. פלטפורמות שמגדירות קודם את שאלת הגישה יהיו מוכנות יותר להשתמש בהוכחות חוזרות באחריות ככל שהמערכת תתפתח.