
Как повторно используемые подтверждения возраста сокращают сбор документов и помогают платформам принимать ограниченные и проверяемые решения.
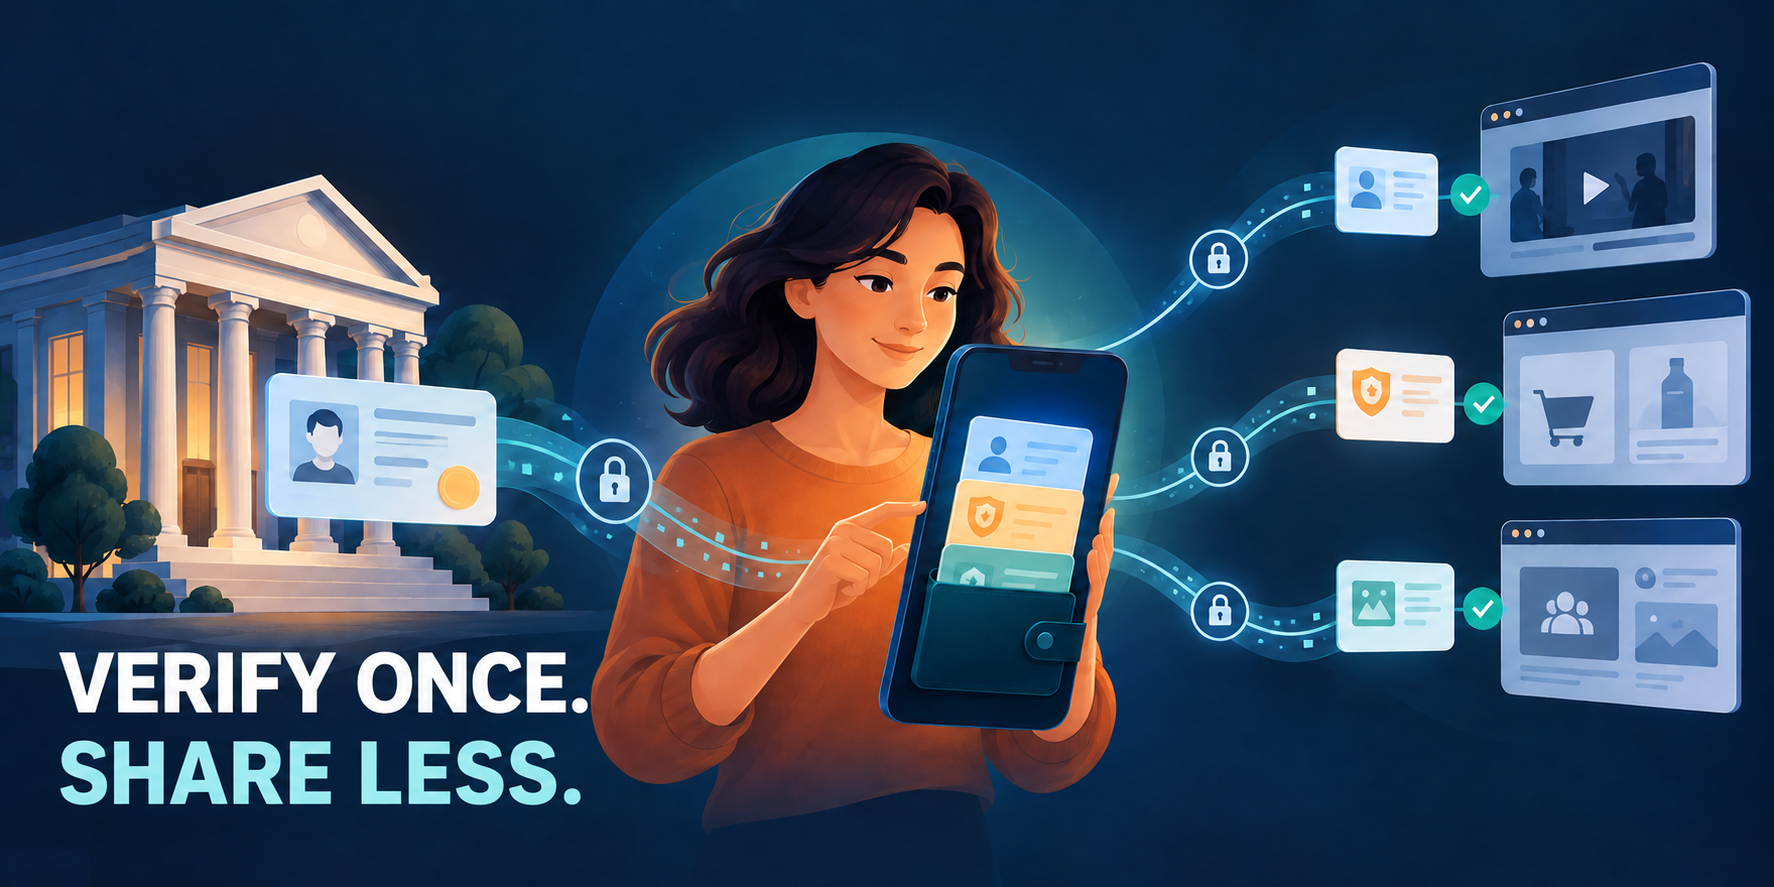
Платформа, которая ограничивает доступ по возрасту, должна понять, достиг ли человек определённого порога, но ей не обязательно получать новую копию удостоверения личности при каждом посещении другого сервиса.
В этом состоит обещание переносимой цифровой идентичности. Надёжный эмитент подтверждает атрибут, пользователь хранит подтверждение или управляет им, а платформа получает ограниченное доказательство для решения о доступе. Модель может сократить повторный сбор документов, но не снимает с платформы ответственности за выбор принимаемых доказательств.
Полезный вопрос звучит так: что именно доказывает подтверждение, кто его выдал и какое решение сервис вправе принять на его основе?
Модель данных W3C для проверяемых удостоверений описывает эмитента, держателя и проверяющего. Подтверждение возраста может сообщать, что держатель достиг определённого порога, не раскрывая полную дату рождения или копию удостоверения личности.
Проверяющий оценивает подлинность и актуальность предъявления и получает только нужный атрибут. «Проверяемое» не означает, что каждый проверяющий обязан доверять каждому эмитенту: принимающая платформа всё равно оценивает эмитента, подтверждение, субъекта и свои правила.
Повторный сбор документов на каждой платформе создаёт трение и увеличивает объём чувствительных данных. Повторно используемый результат ускоряет процесс для человека, который уже прошёл подходящую проверку.
Например, пользователь доказал уполномоченному эмитенту, что ему больше 18 лет. На платформе для взрослых он предъявляет подтверждение нужного порога и получает ответ на вопрос о доступе вместо передачи номера паспорта, адреса или полной даты рождения.
Это практический сценарий цифровой проверки личности: платформа использует проверенный результат для определённого решения, сохраняя меньше данных, чем исходная запись личности.
Переносимость не превращает доказательство в универсальное разрешение. Платформа должна определить как минимум пять политик.
Переносимая идентичность может поддержать платформу проверки личности с приоритетом приватности, но сама метка не гарантирует приватность. Платформа создаст подробный профиль, если будет связывать предъявления между сервисами или просить больше атрибутов, чем нужно.
Хороший дизайн начинается с ограничения цели. Контентной платформе может быть достаточно результата «старше 18», тогда как маркетплейсу нужен другой атрибут. Запрос должен соответствовать решению, а пользователь должен видеть, кто просит данные.
Европейская работа над цифровой идентичностью показывает это направление: кошельки могут хранить и предъявлять цифровые документы государственным и частным сервисам, а рекомендации по проверке возраста описывают надёжное подтверждение порога. Эти инициативы развиваются в конкретных правовых и технических рамках и не делают один результат достаточным для любого правила.
Повторно используемые подтверждения сокращают повторную загрузку документов и поддерживают безопасную проверку личности без раскрытия данных, когда платформа получает только результат, нужный для решения. Они не отменяют необходимость понимать исходный метод проверки, надёжность эмитента и обязанности платформы.
Они также не отменяют восстановление и исключения. Пользователь может потерять доступ к кошельку, предъявить просроченное подтверждение или столкнуться с сервисом, который ещё не распознаёт эмитента. Ответственный процесс объясняет альтернативу вместо необъяснимого отказа.
Для ProperUser практический вопрос состоит в том, как запросить и управлять проверенным результатом, сохранив контроль над передачей у пользователя. Командам следует заранее подтвердить поддерживаемый процесс, доказательства, хранение и нужные языки.
Переносимая цифровая идентичность наиболее полезна, когда превращает ограниченное подтверждение в повторно используемый результат с ясными условиями. Платформа получает ответ, который может оценить, пользователь делится меньшей частью записи личности, а эмитент отвечает за сделанное заявление.
Будущее зависит от списков доверия, совместимых форматов, контроля пользователя и честных границ. Платформы, которые сначала определяют вопрос о доступе, смогут ответственнее применять повторные подтверждения по мере развития системы.